Docker 컨테이너와 쿠버네티스 차이는 클라우드 개발과 운영을 공부하다 보면 반드시 마주치는 주제입니다. 채용 공고나 기술 블로그에서 두 단어가 함께 등장하는 경우가 많아 같은 종류의 도구처럼 느껴지지만, 실제로는 해결하는 문제의 층이 다릅니다. Docker는 애플리케이션을 컨테이너로 만들고 실행하는 도구에 가깝고, 쿠버네티스는 수많은 컨테이너를 여러 서버에 걸쳐 배치하고 관리하는 플랫폼입니다.
쿠버네티스를 Docker의 상위 버전이나 대체 기술로 오해하고 둘 중 무엇을 배워야 하느냐고 묻는 경우가 많습니다. 하지만 컨테이너를 이해하지 못하면 쿠버네티스를 제대로 쓸 수 없고, 컨테이너가 많아지면 결국 쿠버네티스 같은 관리 도구가 필요해지는 관계입니다.
이 글에서는 컨테이너와 가상 머신의 차이, Docker가 하는 일, 쿠버네티스가 필요한 이유와 핵심 개념, EKS·GKE·AKS의 차이, 쿠버네티스가 꼭 필요하지 않은 경우를 차례로 살펴봅니다.
간단히 요약하면 Docker는 애플리케이션과 실행 환경을 하나의 이미지로 묶어 어디서나 같은 방식으로 실행하게 해주는 도구이고, 쿠버네티스는 이런 컨테이너를 여러 서버에서 자동으로 배포, 확장, 복구하는 오케스트레이션 플랫폼입니다. 클라우드 사업자는 쿠버네티스의 복잡한 컨트롤 플레인을 대신 운영해주는 관리형 서비스를 제공합니다.
컨테이너는 가상 머신보다 가볍게 애플리케이션을 격리합니다
가상 머신은 하이퍼바이저 위에서 운영체제 전체를 따로 실행합니다. 서버 한 대에 가상 머신 여러 개를 띄우면 각각이 독립된 운영체제 커널과 시스템 프로세스를 가지므로 격리 수준은 높지만, 부팅 시간이 길고 메모리와 디스크를 많이 사용합니다.
컨테이너는 호스트 운영체제의 커널을 함께 사용하면서 프로세스, 파일 시스템, 네트워크를 분리해 실행하는 방식입니다. 리눅스의 네임스페이스와 cgroup 같은 기능으로 격리와 자원 제한을 구현합니다. 운영체제를 새로 부팅하지 않기 때문에 몇 초 안에 시작되고, 같은 서버에 훨씬 많은 컨테이너를 올릴 수 있습니다.
컨테이너의 가장 큰 가치는 실행 환경의 일관성입니다. 애플리케이션 코드와 필요한 라이브러리, 설정을 이미지 하나에 담기 때문에 개발자 노트북에서 동작한 이미지가 테스트 서버와 클라우드에서도 똑같이 동작합니다. "내 컴퓨터에서는 되는데 서버에서는 안 된다"는 문제를 크게 줄여줍니다.
다만 커널을 공유하기 때문에 가상 머신보다 격리 수준이 낮다는 점은 알아두어야 합니다. 신뢰할 수 없는 코드를 실행하거나 강한 격리가 필요한 경우에는 가상 머신 수준의 격리를 제공하는 실행 환경을 함께 검토합니다.
컨테이너는 운영체제 커널을 공유해 가볍고 빠르게 실행되며, 이미지 하나로 어디서나 같은 실행 환경을 보장한다는 점이 가장 큰 장점입니다.
Docker는 컨테이너 이미지를 만들고 실행하는 도구입니다
Docker는 컨테이너 기술을 개발자가 쉽게 사용할 수 있도록 만든 도구입니다. Dockerfile이라는 텍스트 파일에 기반 이미지, 설치할 패키지, 복사할 코드, 실행 명령을 순서대로 적고 빌드하면 컨테이너 이미지가 만들어집니다. 이 이미지를 실행한 것이 컨테이너입니다.
만든 이미지는 컨테이너 레지스트리에 저장해 공유합니다. Docker Hub 같은 공개 레지스트리도 있고, AWS의 Amazon ECR, Google Cloud의 Artifact Registry, Azure Container Registry처럼 클라우드 사업자가 제공하는 비공개 레지스트리도 있습니다. 운영 환경에서는 접근 권한과 취약점 스캔 기능이 있는 비공개 레지스트리를 사용하는 것이 일반적입니다.
Docker Compose를 사용하면 웹 서버, 데이터베이스, 캐시처럼 여러 컨테이너로 구성된 애플리케이션을 하나의 설정 파일로 한 번에 실행할 수 있습니다. 개발 환경을 빠르게 구성하는 데 매우 편리하지만, 기본적으로 한 대의 서버 안에서 컨테이너를 관리하는 도구라는 한계가 있습니다.
참고로 쿠버네티스는 현재 Docker 엔진을 직접 사용하지 않고 containerd 같은 표준 컨테이너 런타임을 사용합니다. 하지만 Docker로 만든 이미지는 OCI 표준 형식이므로 쿠버네티스에서 그대로 실행할 수 있어, 이미지를 만드는 도구로서 Docker는 여전히 널리 쓰입니다.
쿠버네티스는 여러 서버의 컨테이너를 자동으로 관리합니다
서비스가 커지면 컨테이너가 수십, 수백 개로 늘어나고 여러 서버에 나뉘어 실행됩니다. 이때 어느 서버에 어떤 컨테이너를 배치할지, 컨테이너가 죽으면 누가 다시 실행할지, 트래픽이 늘면 몇 개를 더 띄울지, 새 버전을 중단 없이 어떻게 배포할지 같은 문제가 생깁니다. 이를 자동으로 처리하는 것이 쿠버네티스입니다.
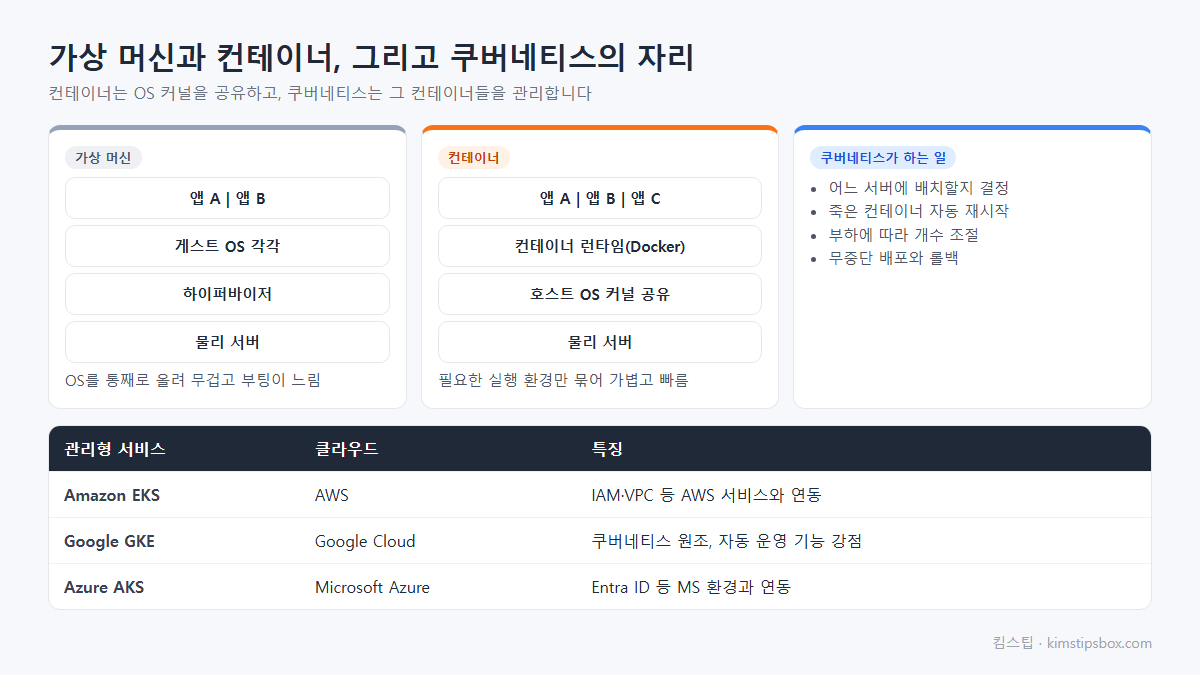
쿠버네티스는 클러스터 단위로 동작합니다. 클러스터는 전체를 관리하는 컨트롤 플레인과 실제 컨테이너가 실행되는 워커 노드로 구성됩니다. 사용자는 원하는 상태를 YAML 파일로 선언하고, 쿠버네티스는 현재 상태를 원하는 상태에 맞추기 위해 계속 조정합니다.
핵심 개념 몇 가지를 알아두면 구조가 이해됩니다. 파드(Pod)는 컨테이너를 실행하는 가장 작은 단위이고, 디플로이먼트(Deployment)는 파드를 몇 개 유지할지와 업데이트 방식을 정의합니다. 서비스(Service)는 여러 파드에 안정적인 네트워크 주소를 제공하고, 인그레스(Ingress)는 외부 HTTP 요청을 내부 서비스로 연결합니다.
예를 들어 디플로이먼트에 파드 3개를 유지하라고 선언해두면, 노드 하나가 고장 나 파드가 사라져도 쿠버네티스가 다른 노드에 새 파드를 만들어 3개를 다시 맞춥니다. 새 버전을 배포할 때도 파드를 조금씩 교체하는 롤링 업데이트로 서비스 중단을 줄일 수 있습니다.
Docker가 컨테이너 하나를 만들고 실행하는 도구라면, 쿠버네티스는 원하는 상태를 선언하면 여러 서버의 컨테이너 배치, 복구, 확장, 배포를 자동으로 맞춰주는 오케스트레이션 플랫폼입니다.
EKS GKE AKS 관리형 쿠버네티스 서비스 비교
쿠버네티스 컨트롤 플레인을 직접 설치하고 운영하는 것은 상당히 어렵습니다. 인증서 관리, 버전 업그레이드, 고가용성 구성, etcd 데이터베이스 백업까지 챙겨야 합니다. 그래서 대부분은 클라우드 사업자가 컨트롤 플레인을 운영해주는 관리형 쿠버네티스 서비스를 사용합니다. 세 서비스의 차이는 아래 표로 정리했습니다.
| 구분 | Amazon EKS (AWS) | Google GKE (Google Cloud) | Azure AKS (Microsoft) |
|---|---|---|---|
| 컨트롤 플레인 | AWS가 여러 AZ에 운영 | Google이 운영 | Microsoft가 운영 |
| 클러스터 관리 요금 | 클러스터당 시간 요금 (연장 지원 버전은 더 높음) | 클러스터당 시간 요금, 무료 크레딧으로 일부 상쇄 | 무료 티어는 요금 없음, 표준 티어는 요금·SLA 제공 |
| 노드 운영 편의 기능 | 관리형 노드 그룹, Fargate, Auto Mode | Autopilot 모드 | 노드 자동 프로비저닝 등 |
| 잘 맞는 환경 | AWS 서비스와 IAM 연동이 많은 조직 | 쿠버네티스 최신 기능·자동화 중시 | Microsoft 365·Entra ID 연동 조직 |
세 서비스 모두 표준 쿠버네티스를 기반으로 하므로 기본적인 YAML 설정과 kubectl 사용법은 같습니다. 차이는 사업자의 다른 서비스와 얼마나 자연스럽게 연동되는지, 노드 관리를 어느 정도까지 자동화해주는지, 요금 체계가 어떻게 되는지에서 주로 나타납니다. 요금 구조는 자주 바뀌므로 각 사업자의 요금 페이지를 반드시 확인해야 합니다.
관리형 쿠버네티스를 선택할 때는 기능 차이보다 이미 사용 중인 클라우드와 인증 체계, 그리고 노드 관리를 얼마나 맡기고 싶은지를 기준으로 판단하는 것이 현실적입니다.
쿠버네티스가 꼭 필요하지 않은 경우도 많습니다
쿠버네티스는 강력하지만 학습 곡선이 가파르고 운영해야 할 요소가 많습니다. 네트워크 플러그인, 인그레스 컨트롤러, 모니터링, 로그 수집, 보안 정책, 버전 업그레이드까지 챙겨야 하므로 전담 인력이 없는 작은 팀에게는 부담이 될 수 있습니다.
컨테이너 몇 개로 이루어진 서비스라면 더 단순한 대안이 충분합니다. AWS의 Amazon ECS와 AWS Fargate를 사용하면 쿠버네티스 없이도 컨테이너를 배포하고 확장할 수 있고, Fargate는 서버 관리까지 AWS가 맡습니다. Google Cloud Run이나 Azure Container Apps처럼 컨테이너 이미지만 올리면 요청에 따라 자동 확장되는 서비스도 있습니다.
일반적으로 여러 팀이 수많은 마이크로서비스를 운영하거나, 멀티클라우드와 온프레미스에서 같은 배포 방식을 유지해야 하거나, 쿠버네티스 생태계의 도구를 적극적으로 활용해야 할 때 쿠버네티스를 도입하는 효과가 커집니다. 도입 전에 우리 서비스의 규모와 팀의 운영 역량을 먼저 점검해야 합니다.
작은 규모의 서비스는 ECS와 Fargate, Cloud Run 같은 단순한 컨테이너 서비스로 시작하고, 서비스와 팀이 커져 표준화된 오케스트레이션이 필요해질 때 쿠버네티스를 도입하는 것이 안전합니다.
Docker와 쿠버네티스 핵심 정리
컨테이너는 운영체제 커널을 공유해 가볍고 일관된 실행 환경을 제공하며, Docker는 이 컨테이너 이미지를 만들고 실행하는 대표적인 도구입니다. 쿠버네티스는 여러 서버에 걸친 컨테이너의 배치, 복구, 확장, 배포를 자동화하는 플랫폼이고, EKS·GKE·AKS는 그 컨트롤 플레인을 클라우드 사업자가 운영해주는 관리형 서비스입니다. 규모가 작다면 ECS·Fargate나 Cloud Run 같은 단순한 대안으로 시작하는 것이 효율적입니다.
질문 QnA
쿠버네티스를 배우기 전에 Docker를 먼저 알아야 하나요?
네, 이미지 빌드, 컨테이너 실행, 포트와 볼륨 같은 기본 개념을 알고 있으면 쿠버네티스의 파드와 서비스 개념을 훨씬 쉽게 이해할 수 있습니다.
쿠버네티스가 Docker 지원을 중단했다던데 Docker 이미지는 못 쓰나요?
쿠버네티스가 제거한 것은 Docker 엔진을 런타임으로 직접 연결하던 구성 요소입니다. Docker로 빌드한 이미지는 표준 형식이므로 쿠버네티스에서 그대로 사용할 수 있습니다.
관리형 쿠버네티스를 쓰면 보안은 사업자가 모두 책임지나요?
컨트롤 플레인 운영은 사업자가 맡지만, 워커 노드와 컨테이너 이미지의 취약점, 네트워크 정책, 접근 권한 설정은 대부분 사용자 책임입니다. 사용하는 노드 운영 방식에 따라 범위가 달라집니다.
개인 공부용으로 쿠버네티스를 실습하려면 비용이 많이 드나요?
클라우드 관리형 클러스터는 켜두는 동안 요금이 발생하므로 실습 후 삭제해야 합니다. 로컬 컴퓨터에서 minikube나 kind 같은 도구로 먼저 연습하면 비용 없이 기본 개념을 익힐 수 있습니다.
Docker와 쿠버네티스는 경쟁 관계가 아니라 순서와 층이 다른 도구입니다. 컨테이너로 애플리케이션을 포장하는 방법을 먼저 익히고, 관리해야 할 컨테이너가 많아졌을 때 쿠버네티스를 도입하는 흐름으로 이해하면 공부 방향도 훨씬 명확해집니다.
지금 개발 중인 애플리케이션이 있다면 Dockerfile을 하나 작성해 로컬에서 컨테이너로 실행해보세요. 그 이미지를 클라우드 레지스트리에 올리고 Fargate나 Cloud Run 같은 서비스에 배포해보면 컨테이너 기반 클라우드 운영의 흐름을 가장 빠르게 체감하실 수 있습니다.
함께 읽으면 좋은 글: IaaS PaaS SaaS 차이
참고 자료: 쿠버네티스 공식 문서 개요, Amazon EKS
※ 본 글은 2026년 9월 기준 Docker 공식 문서, Kubernetes 공식 문서, Amazon EKS·Google GKE·Azure AKS 공식 문서와 요금 페이지를 참고해 작성했으며, 서비스 기능과 요금 체계는 자주 변경되니 최신 내용은 각 사업자의 공식 페이지에서 확인해 주세요.
'IT 클라우드 정보' 카테고리의 다른 글
| 서버리스 AWS Lambda 개념과 콜드 스타트 원인 그리고 적합한 사용 사례 (0) | 2026.09.23 |
|---|---|
| RTO RPO 개념과 멀티 AZ 구성으로 클라우드 장애에 대비하는 방법 (1) | 2026.09.22 |
| EBS 스냅샷과 AWS Backup 차이 클라우드 백업 3-2-1 규칙 적용 방법 (0) | 2026.09.22 |
| S3 버킷 퍼블릭 액세스 차단 설정 확인으로 데이터 유출 사고 예방하는 방법 (0) | 2026.09.21 |
| S3 스토리지 클래스 종류별 차이와 수명 주기 정책으로 저장 비용 줄이는 방법 (0) | 2026.09.21 |


