NAT 게이트웨이 요금이 많이 나온다면, S3 게이트웨이 엔드포인트부터 확인하세요
프라이빗 서브넷의 서버가 S3에서 파일을 내려받거나 다른 AWS 서비스를 호출하려면 보통 NAT 게이트웨이를 거칩니다. 설정은 간단하지만 요금 청구서를 보면 NAT 게이트웨이 항목이 예상보다 크게 나오는 경우가 많습니다. NAT 게이트웨이는 켜 둔 시간뿐 아니라 통과한 데이터 양에도 요금을 매기기 때문입니다.
VPC 엔드포인트를 쓰면 AWS 서비스로 가는 트래픽이 NAT 게이트웨이를 거치지 않게 할 수 있습니다. 엔드포인트에는 게이트웨이 엔드포인트와 인터페이스 엔드포인트 두 종류가 있고, 요금 구조가 전혀 다릅니다.
이 글은 세 가지 경로의 요금을 비교하고, S3 트래픽이 많은 경우와 서비스 엔드포인트가 여러 개 필요한 경우를 계산해 언제 무엇을 쓰는 것이 유리한지 정리합니다. 요금은 미국 동부(버지니아 북부) 리전 기준입니다.
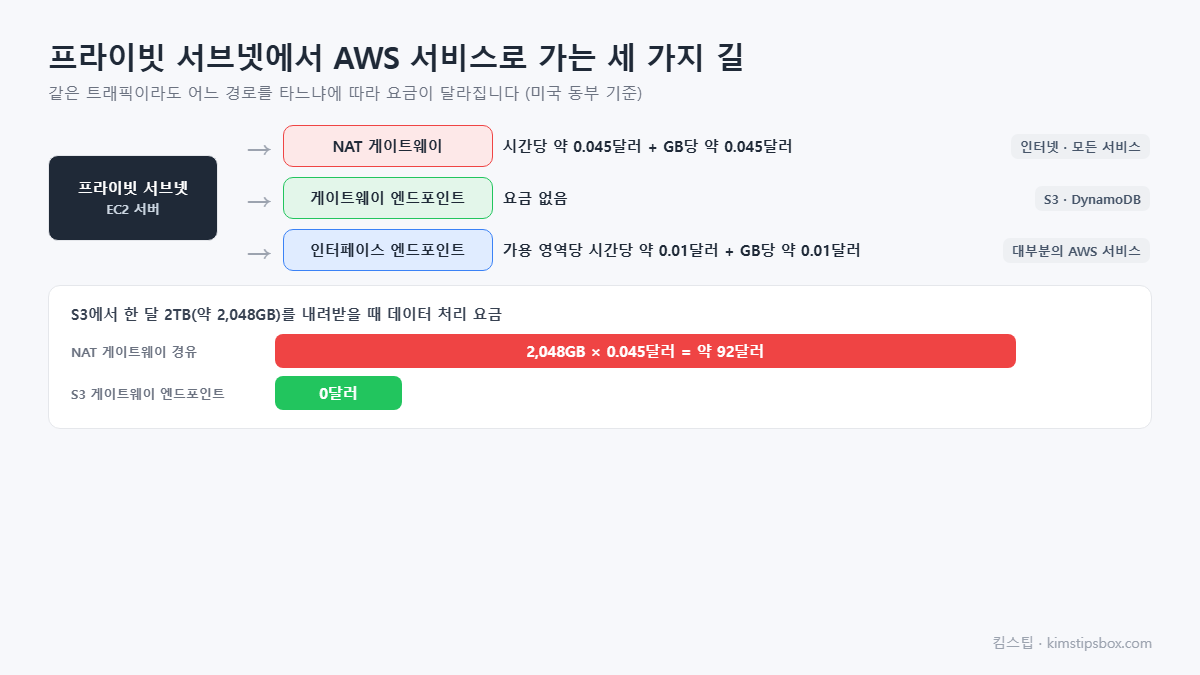
세 가지 경로의 요금
| 경로 | 시간당 요금 | 데이터 처리 요금 | 쓸 수 있는 대상 |
|---|---|---|---|
| NAT 게이트웨이 | 약 0.045달러 | GB당 약 0.045달러 | 인터넷과 모든 AWS 서비스 |
| 게이트웨이 엔드포인트 | 없음 | 없음 | S3, DynamoDB |
| 인터페이스 엔드포인트 | 가용 영역당 약 0.01달러 | GB당 약 0.01달러(처음 1PB) | 대부분의 AWS 서비스 |
게이트웨이 엔드포인트는 시간 요금도 데이터 처리 요금도 없습니다. 라우팅 테이블에 S3나 DynamoDB로 가는 경로가 자동으로 추가되고, 해당 서비스로 가는 트래픽은 NAT 게이트웨이 대신 이 경로를 탑니다. 인터페이스 엔드포인트는 서브넷에 네트워크 인터페이스를 만드는 방식이라 가용 영역마다 시간 요금이 붙습니다.
계산 1. S3 트래픽이 많은 서버
프라이빗 서브넷의 서버들이 한 달에 S3에서 2TB(약 2,048GB)를 내려받는다고 해 보겠습니다.
| 구성 | 계산 | S3 트래픽 관련 월 요금 |
|---|---|---|
| NAT 게이트웨이로 S3 접근 | 2,048GB × 0.045달러 | 약 92달러 |
| S3 게이트웨이 엔드포인트 추가 | 요금 없음 | 0달러 |
NAT 게이트웨이의 시간 요금(한 달 약 730시간 × 0.045달러 = 약 33달러)은 인터넷으로 나가는 다른 트래픽 때문에 여전히 필요할 수 있지만, S3로 가던 데이터 처리 요금 약 92달러는 엔드포인트 하나로 사라집니다. 같은 리전의 S3로 가는 트래픽이라면 엔드포인트가 들어간 라우팅 테이블에서는 엔드포인트 경로가 우선 적용됩니다.
계산 2. 인터페이스 엔드포인트가 여러 개 필요한 경우
인터페이스 엔드포인트는 많이 만들수록 고정 요금이 쌓입니다. 예를 들어 인터넷 없이 Session Manager를 쓰려면 ssm, ssmmessages, ec2messages 세 개의 엔드포인트가 필요합니다.
| 구성 | 계산 | 월 고정 요금 |
|---|---|---|
| 인터페이스 엔드포인트 3개 × 가용 영역 2곳 | 6 × 0.01달러 × 730시간 | 약 44달러 |
| NAT 게이트웨이 1개(가용 영역 1곳) | 0.045달러 × 730시간 | 약 33달러 |
트래픽이 적은 환경이라면 인터페이스 엔드포인트 여러 개보다 NAT 게이트웨이 하나가 오히려 저렴할 수 있습니다. 반대로 인터넷 연결 자체를 두지 않아야 하는 보안 요구가 있거나, 엔드포인트로 가는 데이터 양이 많다면 인터페이스 엔드포인트가 맞습니다. 엔드포인트를 만들기 전에 필요한 개수와 가용 영역 수를 곱해 고정 요금부터 계산해 보는 것이 좋습니다.
무엇부터 할까
- 비용 탐색기(Cost Explorer)에서 NAT 게이트웨이 데이터 처리 요금이 얼마인지 확인합니다.
- 프라이빗 서브넷이 있는 VPC라면 S3와 DynamoDB 게이트웨이 엔드포인트를 먼저 만들고, 프라이빗 서브넷의 라우팅 테이블을 연결합니다. 요금이 없으니 망설일 이유가 적습니다.
- VPC 흐름 로그 등으로 NAT 게이트웨이를 지나는 트래픽이 어디로 가는지 살펴보고, 특정 AWS 서비스로 가는 양이 많다면 그 서비스의 인터페이스 엔드포인트를 검토합니다.
- 인터페이스 엔드포인트는 개수 × 가용 영역 × 730시간으로 고정 요금을 계산해 NAT 게이트웨이와 비교한 뒤 결정합니다.
S3 게이트웨이 엔드포인트 만드는 순서
- VPC 콘솔의 엔드포인트 메뉴에서 엔드포인트 생성을 누르고, 서비스 이름에서 S3를 검색해 유형이 Gateway인 항목을 고릅니다.
- 대상 VPC를 고르고, 프라이빗 서브넷들이 쓰는 라우팅 테이블을 선택합니다. 선택한 라우팅 테이블에 S3 접두사 목록으로 가는 경로가 자동으로 추가됩니다.
- 처음에는 전체 접근 정책으로 만들고, 동작을 확인한 뒤 필요한 버킷만 허용하도록 엔드포인트 정책을 좁힙니다.
- 프라이빗 서브넷의 서버에서 S3 명령을 실행해 정상 동작하는지 확인하고, 며칠 뒤 NAT 게이트웨이의 처리 데이터 양이 줄었는지 지표로 확인합니다.
애플리케이션 코드나 S3 주소를 바꿀 필요는 없습니다. 같은 S3 주소로 요청해도 라우팅 테이블의 더 구체적인 경로가 엔드포인트로 트래픽을 보냅니다. DynamoDB도 같은 방식으로 게이트웨이 엔드포인트를 만들 수 있습니다.
알아 두면 좋은 제한
- 같은 리전만 — 게이트웨이 엔드포인트는 같은 리전의 S3·DynamoDB에만 적용되고, 다른 리전 버킷으로 가는 트래픽은 기존 경로를 탑니다.
- 보안 그룹과 네트워크 ACL — 게이트웨이 엔드포인트를 써도 서버의 보안 그룹과 서브넷의 네트워크 ACL이 해당 서비스로 가는 443 트래픽을 허용해야 합니다.
- 엔드포인트 정책 — 엔드포인트에 정책을 붙여, 이 경로로는 회사 버킷에만 접근하도록 제한할 수 있습니다.
인터페이스 엔드포인트 비용을 줄이는 방법
- 필요한 가용 영역에만 만듭니다 — 시간 요금은 가용 영역마다 붙으므로, 서버가 실제로 있는 가용 영역에만 엔드포인트를 둡니다. 운영 환경은 가용성을 위해 두 곳 이상이 필요하지만, 개발 환경은 한 곳으로도 충분한 경우가 많습니다.
- 쓰지 않는 엔드포인트를 정리합니다 — 테스트용으로 만든 엔드포인트도 켜져 있는 동안 매시간 요금이 나갑니다. VPC 콘솔의 엔드포인트 목록을 주기적으로 확인합니다.
- S3와 DynamoDB는 게이트웨이 엔드포인트로 — 두 서비스는 인터페이스 엔드포인트도 지원하지만, 같은 VPC 안에서 쓰는 용도라면 요금이 없는 게이트웨이 엔드포인트로 충분합니다.
엔드포인트에서 자주 묻는 것
퍼블릭 서브넷의 서버도 게이트웨이 엔드포인트를 쓰나요?
퍼블릭 서브넷의 라우팅 테이블도 엔드포인트에 연결하면 같은 리전 S3로 가는 트래픽은 인터넷 게이트웨이 대신 엔드포인트 경로를 탑니다. 퍼블릭 서브넷은 원래 NAT 게이트웨이 요금이 없으므로 비용 차이는 작지만, 엔드포인트 정책으로 접근할 버킷을 제한할 수 있다는 장점이 있습니다.
NAT 게이트웨이를 아예 없애도 되나요?
서버가 운영체제 업데이트나 외부 API 호출처럼 인터넷으로 나가야 한다면 NAT 게이트웨이가 여전히 필요합니다. 인터넷으로 나갈 일이 전혀 없고 필요한 AWS 서비스를 모두 엔드포인트로 연결할 수 있다면 NAT 게이트웨이를 없애는 구성도 가능합니다.
어떤 서비스에 엔드포인트를 만들까 — 점검표
NAT 요금을 줄이려면 프라이빗 서브넷에서 부르는 AWS 서비스마다 엔드포인트 종류와 요금을 알아야 합니다. 서울 리전 단가(AWS Price List 2026년 10월, 인터페이스 엔드포인트 시간당 0.013달러·GB당 0.01달러, NAT 시간당 0.059달러·GB당 0.059달러)로 정리했습니다.
| 서비스 | 엔드포인트 종류 | 월 요금 (AZ 1개) | 만들 조건 |
| S3 | 게이트웨이 | 0달러 | 무조건 만든다 |
| DynamoDB | 게이트웨이 | 0달러 | 무조건 만든다 |
| ECR (컨테이너 이미지) | 인터페이스 2개 (api, dkr) + S3 게이트웨이 | 18.98달러 | 컨테이너를 프라이빗에서 띄우면 |
| CloudWatch Logs | 인터페이스 | 9.49달러 | 로그가 월 190GB를 넘으면 NAT보다 쌈 |
| Systems Manager (Session Manager) | 인터페이스 3개 | 28.47달러 | NAT가 없는 서브넷에서 접속하려면 |
| Secrets Manager·KMS·STS | 인터페이스 각 1개 | 각 9.49달러 | 호출이 잦고 NAT를 없애려 할 때 |
인터페이스 엔드포인트의 손익분기는 월 약 190GB입니다. 그 서비스로 가는 트래픽이 그보다 적으면 NAT(GB당 0.059달러)로 두고, 많으면 엔드포인트(GB당 0.01달러 + 시간 요금)가 쌉니다. 다만 NAT를 아예 없애는 것이 목표라면 트래픽과 무관하게 필요한 엔드포인트를 모두 만들어야 합니다.
정리하면
NAT 게이트웨이는 시간과 데이터 양 모두에 요금이 붙고, S3·DynamoDB용 게이트웨이 엔드포인트는 요금이 없으며, 인터페이스 엔드포인트는 가용 영역당 시간 요금과 데이터 요금이 붙습니다. S3 트래픽이 많다면 게이트웨이 엔드포인트만으로 NAT 데이터 처리 요금을 크게 줄일 수 있고, 인터페이스 엔드포인트는 개수와 가용 영역 수를 곱한 고정 요금을 NAT 게이트웨이와 비교해 고르는 것이 합리적입니다.
함께 읽으면 좋은 글: 퍼블릭·프라이빗 서브넷과 NAT 게이트웨이 / 데이터 전송 비용과 CDN
참고 자료: 게이트웨이 엔드포인트, Amazon VPC 요금(NAT 게이트웨이), AWS PrivateLink 요금(인터페이스 엔드포인트)
※ 본 글은 2026년 10월 기준 AWS 요금 페이지와 사용 설명서(미국 동부 리전 요금)를 참고해 작성했으며, 리전별 요금은 다를 수 있으니 최신 내용은 AWS 공식 문서에서 확인해 주세요.