AWS Config로 리소스 설정 변경 이력과 규칙 위반을 자동으로 잡는 법
보안 그룹에 22번 포트가 0.0.0.0/0으로 열려 있는지, 암호화되지 않은 EBS 볼륨이 있는지, 퍼블릭으로 읽을 수 있는 S3 버킷이 있는지 같은 점검은 한 번 하고 끝나는 일이 아닙니다. 누군가 오늘 설정을 바꾸면 어제 점검 결과는 의미가 없어집니다.
AWS Config는 리소스의 설정 상태를 계속 기록하고, 정해 둔 규칙에 맞는지 자동으로 평가하는 서비스입니다. "이 보안 그룹이 지난주에는 어떤 상태였나", "지금 규칙을 어기는 리소스는 무엇인가"라는 질문에 답해 줍니다.
CloudTrail과 함께 언급되는 경우가 많아 헷갈리기 쉬운데, 두 서비스는 보는 대상이 다릅니다. 이 글에서는 차이를 먼저 짚고, 요금 구조와 비용 계산, 처음 켤 때 권하는 설정과 규칙을 정리합니다.
CloudTrail은 "누가 했나", Config는 "어떤 상태인가"
| 구분 | CloudTrail | AWS Config |
|---|---|---|
| 기록하는 것 | API 호출(누가, 언제, 무엇을 요청했나) | 리소스 설정 상태(어떻게 바뀌었나) |
| 답하는 질문 | "누가 이 보안 그룹 규칙을 추가했나?" | "이 보안 그룹은 지난주 화요일에 어떤 규칙이었나?" |
| 평가 기능 | 없음(기록 중심) | 규칙으로 준수·위반 판정 |
| 요금 단위 | 이벤트 수 | 기록된 구성 항목 수 + 규칙 평가 수 |
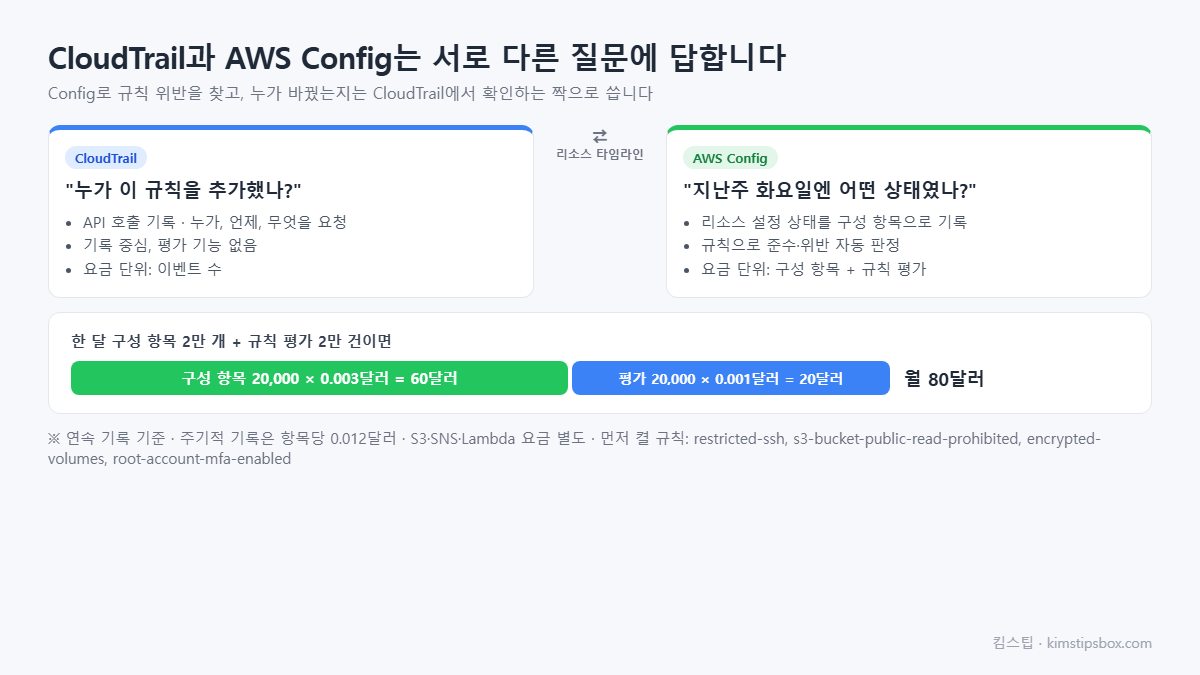
두 서비스는 경쟁 관계가 아니라 짝으로 쓰입니다. Config에서 규칙 위반을 발견하면, 그 변경을 누가 했는지는 CloudTrail에서 찾는 식입니다. Config의 리소스 타임라인 화면에서는 해당 변경과 관련된 CloudTrail 이벤트를 함께 볼 수 있습니다.
요금은 두 가지로 계산합니다
| 항목 | 요금(2026년 10월 기준) |
|---|---|
| 구성 항목 기록(연속 기록) | 항목당 0.003달러 |
| 구성 항목 기록(주기적 기록) | 항목당 0.012달러 |
| Config 규칙 평가 | 처음 10만 건까지 건당 0.001달러 |
| 적합성 팩 평가 | 처음 10만 건까지 건당 0.001달러 |
구성 항목은 리소스의 설정이 바뀌어 Config가 그 상태를 기록할 때마다 하나씩 생깁니다. 기록된 내용을 저장하는 S3 요금과 알림용 SNS, 사용자 정의 규칙에 쓰는 Lambda 요금은 각 서비스 요금으로 따로 붙습니다.
계산 예시
한 달에 리소스 변경으로 구성 항목이 2만 개 기록되고, 규칙 10개가 변경될 때마다 평가되어 평가가 2만 건 생긴다고 해 보겠습니다. 구성 항목 20,000 × 0.003달러 = 60달러, 규칙 평가 20,000 × 0.001달러 = 20달러로 월 80달러입니다. 변경이 잦은 리소스가 많을수록 구성 항목 수가 빠르게 늘어나므로, 무엇을 기록할지 정하는 것이 비용 관리의 핵심입니다.
처음 켤 때 권하는 설정
- 기록할 리소스 유형을 고릅니다. 모든 유형을 기록할 수도 있지만, 보안 점검에 필요한 유형(보안 그룹, S3 버킷, IAM, EBS 볼륨 등)부터 시작하면 비용을 예측하기 쉽습니다.
- 변경이 잦은 유형은 신중히 넣습니다. 자동 확장으로 자주 만들어지고 사라지는 리소스는 구성 항목을 많이 만듭니다. 꼭 필요한지 따져 보고 넣거나 주기적 기록을 검토합니다.
- 관리형 규칙부터 켭니다. AWS가 미리 만든 규칙을 쓰면 코드 없이 시작할 수 있습니다.
- 위반 알림을 연결합니다. 규칙 위반을 EventBridge와 SNS로 보내 담당자가 바로 알 수 있게 합니다.
먼저 켜 볼 만한 관리형 규칙
| 규칙 이름 | 확인하는 것 |
|---|---|
| restricted-ssh | 보안 그룹이 22번 포트를 0.0.0.0/0에 열지 않았는지 |
| s3-bucket-public-read-prohibited | S3 버킷이 퍼블릭 읽기를 허용하지 않는지 |
| encrypted-volumes | 연결된 EBS 볼륨이 암호화되어 있는지 |
| root-account-mfa-enabled | 루트 사용자에 MFA가 켜져 있는지 |
이 네 가지는 이 블로그에서 다룬 보안 기본 설정과 그대로 이어집니다. 점검표로 한 번 확인하는 데서 그치지 않고, 설정이 바뀌는 순간 규칙이 다시 평가되어 위반이 생기면 바로 드러나게 만드는 것이 Config의 역할입니다.
Config 요금이 갑자기 늘었을 때
Config 비용은 리소스 수보다 변경 횟수에 따라 늘어납니다. 청구서에서 Config 요금이 갑자기 커졌다면 아래 순서로 원인을 찾습니다.
- 비용 탐색기(Cost Explorer)에서 Config 요금을 사용 유형별로 나눠, 구성 항목 기록과 규칙 평가 중 어느 쪽이 늘었는지 봅니다.
- 구성 항목이 늘었다면 Config 콘솔의 리소스 목록에서 최근 변경이 많은 리소스 유형을 확인합니다. 자동 확장이나 배포 도구가 리소스를 자주 만들고 지우는 경우가 흔한 원인입니다.
- 그 유형이 점검에 꼭 필요하지 않다면 기록 대상에서 빼고, 필요하다면 주기적 기록으로 바꿀 수 있는지 검토합니다.
- 규칙 평가가 늘었다면 주기형 규칙의 평가 빈도가 너무 잦지 않은지, 같은 내용을 확인하는 규칙이 중복되어 있지 않은지 봅니다.
기록 대상을 줄일 때는 보안 점검에 필요한 리소스까지 빠지지 않도록 주의해야 합니다. 비용을 줄이려다 점검 공백이 생기면 Config를 켠 의미가 사라집니다.
헷갈리기 쉬운 점
- Config는 직접 고치지 않습니다 — 기본적으로 위반을 알려 줄 뿐입니다. 자동 수정이 필요하면 Systems Manager 자동화 문서를 연결한 수정 작업을 따로 설정합니다.
- 리전 단위로 켭니다 — Config 기록은 리전마다 설정합니다. 쓰는 리전마다 켜야 빈틈이 없습니다.
- 규칙 평가 시점은 두 가지입니다 — 설정이 바뀔 때 평가하는 규칙과 정해진 주기마다 평가하는 규칙이 있어, 주기형 규칙은 평가 횟수가 일정하게 쌓입니다.
Config를 켜고 나서 자주 묻는 것
계정이 여러 개면 리전·계정마다 따로 봐야 하나요?
Config에는 여러 계정과 리전의 데이터를 한곳에 모아 보는 집계 기능이 있습니다. Organizations 조직을 쓰고 있다면 관리 계정이나 위임된 관리자 계정에서 조직 전체의 준수 상태를 한 화면에서 볼 수 있습니다.
Security Hub와는 어떤 관계인가요?
AWS Security Hub의 보안 점검 상당수는 Config 규칙을 바탕으로 동작하기 때문에, Security Hub를 쓰려면 Config 기록을 함께 켜 두어야 합니다. Config가 개별 규칙의 결과를 보여 준다면, Security Hub는 여러 점검 결과를 모아 보안 상태를 한눈에 정리해 보여 주는 쪽에 가깝습니다.
규칙을 직접 만들 수도 있나요?
관리형 규칙에 없는 기준은 Lambda 함수나 Guard 정책 언어로 사용자 정의 규칙을 만들 수 있습니다. 처음에는 관리형 규칙으로 시작하고, 회사 고유의 기준이 생길 때 사용자 정의 규칙을 더하는 순서가 무난합니다.
리소스 200개 계정의 Config 월 요금 — 직접 계산
Config는 설정 항목 기록 건수와 규칙 평가 건수로 과금됩니다. 서울 리전 단가(AWS Price List 2026년 10월: 규칙 평가 첫 10만 건까지 건당 0.001달러, 설정 항목 기록 건당 0.003달러)로 리소스 200개 계정을 계산했습니다.
| 항목 | 계산 | 월 요금 |
| 설정 항목 기록: 리소스 200개가 월 평균 5번 바뀜 | 1,000건 × 0.003 | 3.00달러 |
| 관리형 규칙 10개가 리소스 200개를 변경 때마다 평가 | 10 × 1,000건 × 0.001 | 10.00달러 |
| 같은 규칙 10개를 24시간마다 주기 평가로 바꾸면 | 10 × 200 × 30 × 0.001 | 60.00달러 |
| 기록을 S3에 보관 (월 1GB) | 1 × 0.025 | 0.03달러 |
셋째 줄이 Config 요금이 갑자기 늘어나는 전형적인 원인입니다. 규칙 트리거를 변경 시가 아니라 주기(periodic)로 두면 아무것도 바뀌지 않아도 매일 전부 평가합니다. 규칙은 변경 트리거를 기본으로 하고, 주기 평가가 꼭 필요한 규칙만 24시간이 아니라 7일 주기로 둡니다. 기록 대상 리소스 유형에서 자주 바뀌지만 감사에 필요 없는 것(예: Auto Scaling이 만드는 네트워크 인터페이스)을 빼는 것도 효과가 큽니다.
요약
AWS Config는 리소스 설정의 변화를 구성 항목으로 기록하고, 규칙으로 준수 여부를 자동 판정합니다. CloudTrail이 누가 무엇을 요청했는지를 남긴다면, Config는 리소스가 어떤 상태였고 지금 규칙을 지키는지를 보여 줍니다. 요금은 연속 기록 구성 항목당 0.003달러와 규칙 평가 건당 0.001달러가 기본이므로, 필요한 리소스 유형부터 기록하고 관리형 규칙 몇 개로 시작하는 것이 현실적입니다.
함께 읽으면 좋은 글: 보안 그룹과 네트워크 ACL 차이 / S3 퍼블릭 액세스 차단 설정
참고 자료: AWS Config란, AWS Config 관리형 규칙 목록, AWS Config 요금
※ 본 글은 2026년 10월 기준 AWS Config 개발자 안내서와 요금 페이지를 참고해 작성했으며, 규칙 이름과 요금은 변경될 수 있으니 최신 내용은 AWS 공식 문서에서 확인해 주세요.