웹 서비스를 공개하면 생각보다 빨리 이상한 요청이 들어오기 시작합니다. 로그인 페이지를 반복해서 두드리는 요청, 알려진 취약점을 노리는 경로 요청, 짧은 시간에 몰려드는 자동화 트래픽 같은 것들입니다. AWS WAF는 이런 요청을 애플리케이션에 닿기 전에 걸러 내는 웹 방화벽입니다.
WAF를 도입할 때 많이 묻는 것이 "그래서 한 달에 얼마냐"입니다. WAF 요금은 고정비와 요청량 비례 요금이 섞여 있어서, 구성 요소별로 나눠 계산하면 쉽게 어림할 수 있습니다.
이 글에서는 WAF의 기본 구성 요소, 요금 항목, 작은 서비스 기준의 월 비용 계산, 그리고 규칙을 켤 때 안전하게 시작하는 순서를 정리합니다.
웹 ACL, 규칙, 규칙 그룹
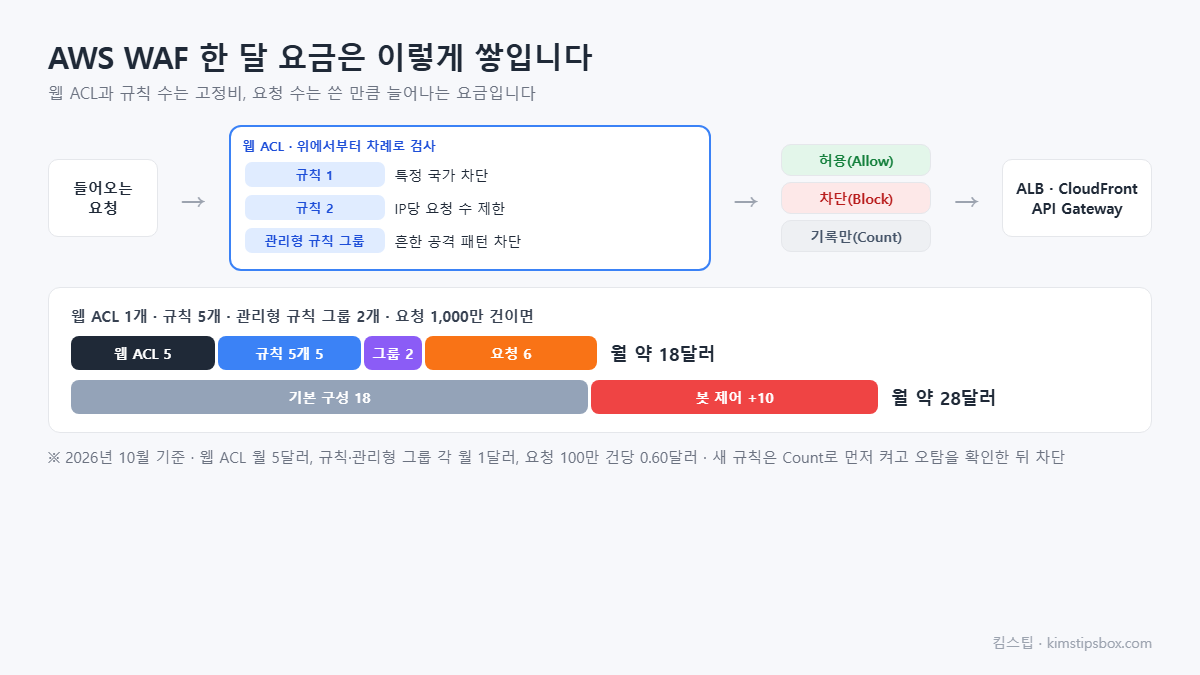
WAF의 중심은 웹 ACL입니다. 웹 ACL을 CloudFront 배포, Application Load Balancer, API Gateway 같은 리소스에 연결하면, 그 리소스로 들어오는 요청이 웹 ACL 안의 규칙을 차례로 거칩니다. 규칙마다 요청을 허용(Allow), 차단(Block), 기록만 하기(Count) 같은 동작을 정합니다.
| 구성 요소 | 하는 일 | 예시 |
|---|---|---|
| 웹 ACL | 규칙 묶음, 리소스에 연결 | 운영 사이트용 웹 ACL 1개 |
| 규칙 | 조건과 동작 | 특정 국가 차단, IP당 요청 수 제한 |
| 관리형 규칙 그룹 | AWS나 판매자가 만든 규칙 묶음 | 공통 취약점 공격 패턴 차단 |
요금 항목은 네 가지
| 항목 | 요금(2026년 10월 기준) |
|---|---|
| 웹 ACL | 웹 ACL 1개당 월 5.00달러 |
| 규칙 | 웹 ACL에 넣은 규칙 1개당 월 1.00달러 |
| 관리형 규칙 그룹 | 웹 ACL에 넣은 그룹 1개당 월 1.00달러 |
| 요청 | 처리한 요청 100만 건당 0.60달러 |
봇 제어(Bot Control) 같은 고급 관리형 규칙은 월 10.00달러의 구독료와 무료 범위를 넘는 요청에 대한 추가 요금이 따로 붙습니다. 또 WAF 요금은 CloudFront나 ALB 같은 연결 리소스의 요금과 별개로 더해집니다. WAF 로그는 요청 100만 건당 500MB까지 CloudWatch Logs 사용량이 포함되고, 그 이상은 따로 청구됩니다.
작은 서비스 기준 계산
| 구성 | 계산 | 월 요금 |
|---|---|---|
| 웹 ACL 1개 | 1 × 5.00달러 | 5.00달러 |
| 사용자 규칙 5개 | 5 × 1.00달러 | 5.00달러 |
| 관리형 규칙 그룹 2개 | 2 × 1.00달러 | 2.00달러 |
| 요청 1,000만 건 | 10 × 0.60달러 | 6.00달러 |
| 합계 | — | 약 18.00달러 |
여기에 봇 제어 공통 구성을 더하면 구독료 10.00달러가 늘어 약 28.00달러가 됩니다. 요청이 1억 건으로 늘면 요청 요금만 60.00달러가 되므로, 트래픽이 많은 서비스일수록 요청 요금의 비중이 커집니다.
규칙은 기록 모드로 먼저 켭니다
규칙을 처음부터 차단으로 켜면 정상 사용자의 요청까지 막는 오탐이 생길 수 있습니다. 그래서 새 규칙은 먼저 Count(기록만 하기)로 켜 두고, 며칠 동안 어떤 요청이 걸리는지 로그로 확인한 뒤 차단으로 바꾸는 순서가 안전합니다.
- 관리형 규칙 그룹을 Count로 추가합니다.
- 로그나 샘플 요청에서 걸린 요청 중 정상 요청이 있는지 확인합니다.
- 정상 요청이 걸리는 규칙은 예외 조건을 추가하거나 그 규칙만 제외합니다.
- 오탐이 없으면 차단으로 바꾸고, 바꾼 뒤에도 차단된 요청 수를 지켜봅니다.
로그인 페이지에 요청 수 제한 걸기
작은 서비스에서 가장 먼저 효과를 보는 규칙은 속도 기반 규칙(rate-based rule)입니다. 정해진 시간 동안 한 IP 주소에서 들어오는 요청 수를 세고, 기준을 넘으면 그 IP의 요청을 막는 방식입니다. 규칙 하나로 계산되므로 요금은 월 1.00달러가 더해집니다.
| 설정 항목 | 예시 값 | 의미 |
|---|---|---|
| 평가 기간 | 5분 | 최근 5분 동안의 요청 수를 셈(1·2·5·10분 중 선택) |
| 요청 한도 | IP당 100건 | 5분에 100건을 넘으면 동작 실행 |
| 범위 축소 조건 | 경로가 /login으로 시작 | 로그인 요청만 세고 이미지·CSS 요청은 제외 |
| 동작 | 처음엔 Count, 확인 후 Block | 정상 사용자가 걸리지 않는지 먼저 확인 |
범위 축소 조건을 넣지 않으면 페이지 하나를 열 때 함께 불리는 이미지·스크립트 요청까지 모두 세어져, 정상 사용자도 한도에 쉽게 닿습니다. 회사나 학교처럼 여러 사람이 같은 공인 IP를 쓰는 환경도 있으므로, 한도는 로그로 평소 요청 수를 확인한 뒤 넉넉하게 잡는 것이 안전합니다.
비용을 아끼는 설정
- 웹 ACL을 리소스마다 만들지 않기 — 같은 정책을 쓰는 리소스라면 웹 ACL 하나를 여러 리소스에 연결할 수 있어 고정비가 줄어듭니다.
- 비슷한 조건은 한 규칙으로 — 규칙 수가 곧 고정비이므로, 같은 목적의 조건은 하나의 규칙 안에서 묶는 편이 낫습니다.
- 로그 보관 기간 정하기 — WAF 로그를 CloudWatch Logs에 보낸다면 로그 그룹의 보존 기간을 정해 저장 비용이 계속 쌓이지 않게 합니다.
WAF 요금에서 자주 묻는 것
보안 그룹이 있는데 WAF가 또 필요한가요?
보안 그룹은 IP와 포트 수준에서 연결을 허용하거나 막는 방화벽이라, 허용된 포트로 들어오는 HTTP 요청의 내용은 보지 않습니다. WAF는 요청 경로, 헤더, 본문 같은 내용을 보고 판단하므로 둘은 역할이 다릅니다.
DDoS 공격도 WAF로 막나요?
네트워크 계층의 대량 공격은 AWS Shield Standard가 기본으로 보호하고, WAF는 요청 수 제한 규칙 등으로 애플리케이션 계층의 과도한 요청을 줄이는 역할을 합니다. 두 서비스는 함께 쓰입니다.
개인 블로그나 작은 사이트에도 필요할까요?
트래픽이 적고 로그인 기능이 없다면 우선순위가 낮을 수 있습니다. 다만 로그인이나 결제 기능이 있다면 관리형 규칙 그룹 몇 개만으로도 흔한 공격 패턴을 줄일 수 있어 월 수천 원~수만 원 수준에서 검토해 볼 만합니다.
소규모 사이트의 웹 ACL 구성 예 — 규칙 3개와 그 요금
요금 항목을 알았으니 실제로 어떤 규칙을 몇 개 넣는지가 다음 질문입니다. 월 1,000만 요청을 받는 사이트의 전형적인 구성을 서울 리전 단가(AWS Price List 2026년 10월: 웹 ACL 월 5달러, 규칙 월 1달러, 요청 100만 건당 0.60달러, Bot Control 월 10달러 + 1,000만 건 초과분 100만 건당 1달러)로 계산했습니다.
| 규칙 | 역할 | 월 요금 |
| AWS 관리형 규칙: 핵심 규칙 세트 (Core rule set) | SQL 인젝션·XSS 등 공통 공격 차단 | 1.00달러 (규칙 그룹 1개로 계산) |
| AWS 관리형 규칙: 알려진 악성 입력 | 취약점 스캐너 패턴 차단 | 1.00달러 |
| 요청 수 제한 규칙: 로그인 경로 5분 100회 | 무차별 대입 차단 | 1.00달러 |
| 웹 ACL + 요청 1,000만 건 | 5.00 + 10 × 0.60 | 11.00달러 |
| 합계 | 14.00달러 (Bot Control을 켜면 24.00달러) |
규칙 3개 구성이면 월 14달러로 대부분의 자동화 공격을 걸러냅니다. 로그를 남기려면 CloudWatch Logs 수집 요금(GB당 0.76달러)이 따로 붙으므로, 처음에는 차단된 요청만 샘플링해서 보고 로그 저장은 문제가 생겼을 때 켭니다. 요청이 1억 건이면 요청 요금만 60달러가 되니, CloudFront 앞단에 붙여 캐시된 요청은 WAF를 거치지 않게 하는 것이 규칙 수를 줄이는 것보다 효과가 큽니다.
요약
AWS WAF 요금은 웹 ACL 월 5.00달러, 규칙과 관리형 규칙 그룹 각 월 1.00달러, 요청 100만 건당 0.60달러로 구성됩니다. 웹 ACL 1개, 규칙 5개, 관리형 그룹 2개, 요청 1,000만 건이면 월 약 18.00달러입니다. 규칙은 Count로 먼저 켜서 오탐을 확인한 뒤 차단으로 바꾸고, 같은 정책의 리소스는 웹 ACL 하나를 함께 써서 고정비를 줄입니다.
함께 읽으면 좋은 글: AWS 로드 밸런서 ALB·NLB·GWLB 차이 / 보안 그룹과 네트워크 ACL 차이
참고 자료: AWS WAF 요금, AWS WAF 개발자 안내서
※ 본 글은 2026년 10월 기준 AWS WAF 요금 페이지와 개발자 안내서를 참고해 작성했으며, 요금과 기능은 변경될 수 있으니 최신 내용은 AWS 공식 문서에서 확인해 주세요.
'IT 클라우드 정보' 카테고리의 다른 글
| SNS, SQS, EventBridge는 무엇이 다를까, 메시지를 전달하는 세 가지 방식과 고르는 기준 (0) | 2026.10.21 |
|---|---|
| AWS Config로 리소스 설정 변경 이력과 규칙 위반을 자동으로 잡는 법 (0) | 2026.10.20 |
| DynamoDB 온디맨드와 프로비저닝, 사용률 29%를 기준으로 고르는 계산법 (0) | 2026.10.19 |
| CloudFront 캐시가 안 맞는 이유, 캐시 키와 TTL로 이해하는 캐시 정책 고르는 법 (0) | 2026.10.18 |
| NAT 게이트웨이 요금이 많이 나온다면, S3 게이트웨이 엔드포인트부터 확인하세요 (0) | 2026.10.17 |


